
Qué revisar antes de instalar una skill o un servidor MCP
Encontraste una skill que promete revisar documentos o un servidor MCP que conecta tu asistente con una aplicación. El primer paso útil es leer qué vas a incorporar antes de concederle acceso, no ejecutar el comando más corto del tutorial.
Esta guía ayuda a decidir entre revisar más, descartar o preparar una prueba limitada. No es un antivirus y no certifica paquetes. Los ejemplos son ficticios e inertes; no ejecutamos código desconocido para elaborarlos. La documentación técnica se revisó el 24 de octubre de 2026.
Identifica si recibiste instrucciones, código o un servicio
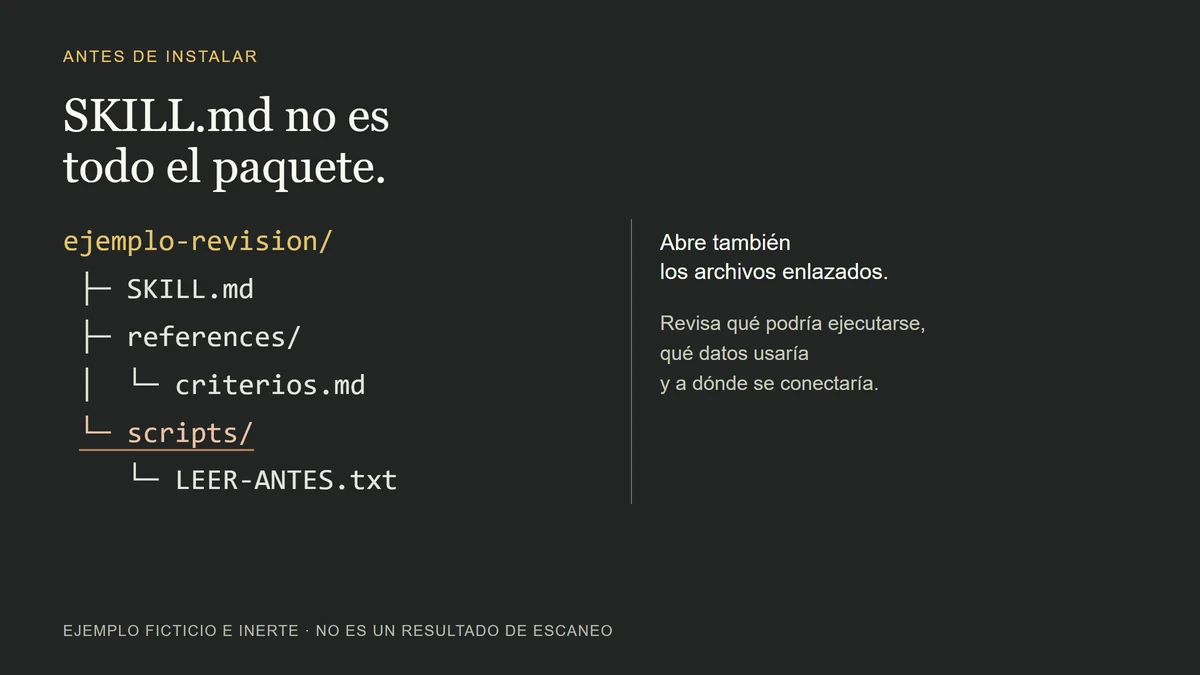
La especificación Agent Skills define una carpeta con un archivo SKILL.md y permite incluir scripts, referencias, recursos y otros archivos. Por eso, leer sólo el resumen del catálogo no basta para saber qué incluye una skill.
Un árbol de ejemplo puede verse así:
revision-ejemplo/
  SKILL.md
  references/
    criterios.md
  assets/
    plantilla.txt
  scripts/
    preparar.py
Este esquema no contiene archivos descargables ni un programa para ejecutar. Sirve para reconocer piezas: las instrucciones pueden remitir a criterios, una plantilla o un script. Si hay código, alguien debe entenderlo antes de decidir utilizarlo.
El campo allowed-tools de una skill es experimental y su soporte depende del cliente. No lo interpretes como una barrera universal que impide cualquier otra acción.
En un servidor MCP también necesitas identificar dónde se ejecuta: un comando puede iniciar un programa en tu entorno; una URL puede apuntar a un servicio remoto. Si aún no distingues estas piezas, empieza por MCP, conectores y plugins: qué instalas y dónde funciona.
Comprueba el origen y conserva la versión que revisaste
Abre la página del editor o el repositorio enlazado desde su fuente oficial. Comprueba que el nombre, el dominio y la ruta coincidan con el paquete recibido. Un nombre parecido no permite atribuirlo al mismo autor.
Anota una versión o un identificador de revisión. Si alguien corrige el paquete después de tu evaluación, necesitas poder distinguir ambas copias. Un hash puede ayudar a identificar un archivo concreto, pero no demuestra que su contenido sea benigno.
Usa preguntas verificables:
- ¿Puedo llegar al paquete desde una fuente que identifica a su responsable?
- ¿La descarga coincide con la versión y los archivos que estoy revisando?
- ¿La documentación explica para qué necesita cada acceso relevante?
- ¿Hay una forma clara de retirar la conexión o pedir ayuda?
Si no encuentras respuesta, anota «sin verificar». No rellenes el hueco con «tiene muchas estrellas» o «aparece en un directorio».
Revisa lo que hará, no sólo lo que promete
La guía de revisión de skills de Anthropic recomienda examinar el conjunto del paquete: instrucciones, recursos enlazados y scripts; accesos a archivos, red, herramientas y credenciales. También pide revisar nuevas versiones, no trasladar automáticamente una aprobación anterior.
Para una primera lectura, contrasta tres cosas:
- Entrada: qué documentos, carpetas o cuentas necesita leer.
- Acción: si sólo produce una respuesta o también ejecuta programas, escribe archivos o modifica servicios.
- Destino: dónde queda el resultado y si algo sale hacia otro dominio.
Detente ante instrucciones que oculten acciones, soliciten secretos dentro del texto o pidan ignorar las restricciones del usuario. Un permiso amplio necesita una justificación concreta; una frase como «mejora la experiencia» no explica por qué una plantilla editorial requiere acceso a todo el correo.
Si no sabes leer el script o evaluar sus dependencias, no lo ejecutes para averiguar qué hace. Entrega el paquete y estas preguntas a una persona con capacidad de revisarlo. Pedir ayuda es un resultado válido de la comprobación.
En VS Code, confiar en el proyecto también puede habilitar MCP
La documentación actual de VS Code distingue confianza, autenticación, disponibilidad de herramientas y aprobación de acciones. Resolver una de esas capas no resuelve las demás.
Las configuraciones MCP del workspace heredan Workspace Trust. En un proyecto confiable pueden arrancar sin una confirmación MCP independiente, incluso tras cambios de configuración. Por eso conviene revisar sus definiciones antes de confiar en un repositorio; un servidor de tipo stdio puede ejecutar código en su entorno.
No presupongas que «ya me preguntará antes» equivale a haber revisado la configuración. Comprueba qué cliente y contexto estás usando, y qué controles aplica realmente. Gestión y confianza de servidores MCP en VS Code.
Un escáner no cubre todas las piezas
Anthropic documenta escaneo de skills y plugins de terceros en determinadas superficies Enterprise. Está activado por defecto para organizaciones que no habían elegido un ajuste antes del 2 de octubre de 2026, con exclusiones. No significa que cualquier skill de cualquier plan haya pasado esa revisión.
La documentación inglesa consultada indica que los servidores MCP no se escanean mediante ese control; tampoco las skills compartidas por un MCP conectado. Un resultado favorable significa que ese análisis no encontró algo preocupante, no que tengas una garantía universal.
Revisa la cobertura aplicable a tu cuenta y versión. No saltes una advertencia sólo para terminar la instalación. Alcance oficial del escaneo de skills y plugins de Claude.
Tres casos ficticios para practicar la decisión
Estos casos fueron creados para esta guía. No describen productos reales, ataques observados ni resultados de una auditoría. La pregunta es qué evidencia falta antes de dar acceso.
Caso A: una plantilla para ordenar notas
El paquete contiene SKILL.md y una plantilla de texto. Sus instrucciones piden recibir notas pegadas por el usuario y devolver un resumen. No declara scripts ni conexiones.
Decisión razonada: leer ambos archivos y comprobar que no remiten a recursos externos inesperados. Si la revisión es consistente, preparar una prueba con notas ficticias y sólo las capacidades necesarias. La ausencia de scripts reduce lo que debes revisar, pero no convierte las instrucciones en una certificación de seguridad.
Caso B: revisar un documento exige enviar «diagnósticos»
El resumen comercial habla de corregir estilo, pero el paquete incorpora un script y pide enviar información a un dominio cuyo responsable no está explicado.
Decisión razonada: dejar la instalación pendiente. Solicitar qué envía, por qué, a quién y cómo evitarlo. No subir un documento real para comprobar si «funciona». Si no hay una explicación verificable o revisión competente, elegir otra solución.
Caso C: consultar una agenda pide modificarla
El objetivo es conocer huecos disponibles. La integración remota solicita permisos que permiten cambiar eventos, sin que tu tarea requiera hacerlo.
Decisión razonada: buscar una opción de lectura o un alcance menor documentado. Si no existe, decidir si el beneficio justifica ese acceso con el responsable de la cuenta. No aprobar escritura sólo porque venga marcada como parte del flujo.
Guarda una ficha de decisión antes de probar
Puedes copiar esta ficha en un archivo local. No incluyas claves, tokens ni datos de personas:
Ficha de decisión antes de instalar una skill o MCP
| Campo | Qué registrar |
|---|---|
| Tarea | Resultado concreto que necesitas |
| Origen y versión | Editor, fuente y copia revisada |
| Contenido | Instrucciones, código, recursos y servicios asociados |
| Alcance | Archivos, cuentas, modificaciones y destinos de red |
| Dudas | Lo que aún no se entiende y quién debe revisarlo |
| Decisión | Descartar, pedir revisión o probar con condiciones explícitas |
Una prueba sólo tiene sentido después de resolver las dudas necesarias. Usa datos ficticios y un entorno cuyos permisos puedas limitar; si no sabes establecer ese aislamiento, solicita ayuda antes de ejecutar. Un prompt que diga «no hagas nada peligroso» no sustituye esos controles.
Si decides usar el paquete, conserva la versión revisada y repite la evaluación cuando cambie su contenido o sus permisos. Al retirarlo, revisa también las cuentas y autorizaciones que hubieras concedido. Para entender cómo pueden influir instrucciones externas, consulta la guía de prompt injection en documentos de IA; para escribir un procedimiento propio, la de crear tu primera skill.